


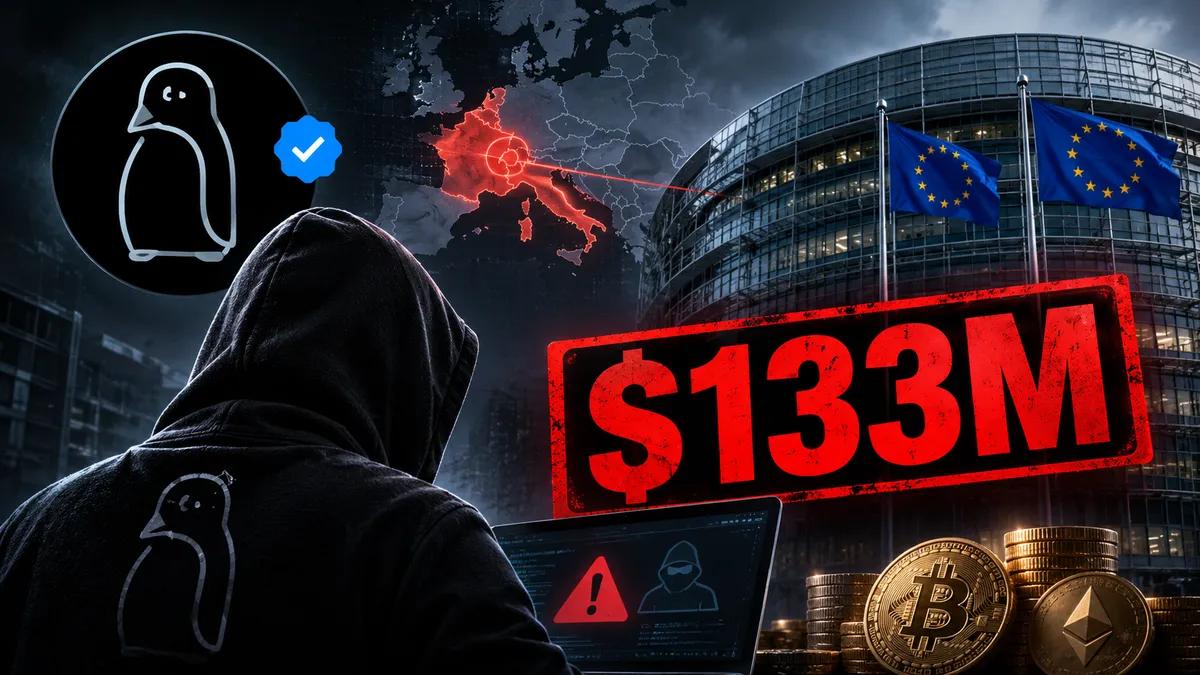
ZachXBT stwierdził, że pewna instytucja z Europy Zachodniej ukrywała fakt włamania, w wyniku którego skradziono 133 mln dolarów
 DeFi
W poniedziałek nikt nie wiedział, kto stracił te pieniądze. Do środy rano ofiara miała już imię i nazwisko, złożyła oświadczenie i musiała odpowiedzieć na wiele pytań.
Wszystko zaczęło się 2 listopada, kiedy ZachXBT opublikował ostrzeżenie na swoim kanale w Telegramie. Powiedział, że pewna nienazwana jednostka z UE straciła dzień wcześniej ponad 106 mln dolarów z kilku kont na scentralizowanych giełdach. Atakujący wypłacił całość w postaci USDC i USDT, a następnie zaczął wymieniać je na ETH, korzystając z platform wymiany błyskawicznej, a część środków zamienił na Monero. Opublikował 11 adresów. DEGEN NEWS opublikowało ten alert na X w ciągu kilku godzin, a serwis Wu Blockchain również go przekazał.
Dzień później kwota ta wyniosła 133 mln dolarów. ZachXBT odkrył kolejne 27 mln dolarów wypłat z giełd, z których część miała miejsce po opublikowaniu jego pierwszego wpisu. Jego robocza teoria zakładała, że doszło do ataku na dużą instytucję finansową w Europie Zachodniej i że sprawa ta jest „obecnie tuszowana”. Najbardziej irytował go moment, w którym to się stało. Według jego relacji wyprano ponad 30 mln dolarów, które organy ścigania UE mogłyby zamrozić, gdyby incydent został odpowiednio ujawniony.
Późnym wieczorem 3 listopada podał nazwę tej instytucji: Crédit Mutuel Arkéa, francuski bank spółdzielczy z aktywami o wartości około 211,5 mld euro i ponad 5,6 mln klientów. Stwierdził, że atak trwał kilka dni. „Podejrzewam, że kwota skradziona jest większa, jeśli uwzględnić transakcje pozagiełdowe” – dodał.
Odpowiedź banku
Część historii dotycząca „nadal ukrywania sprawy” nie trwała długo. 4 listopada Arkéa poinformowała francuskie media, w tym Cryptoast i France Télévisions, że padła ofiarą ataku, który umożliwił przeprowadzenie nieuprawnionych operacji. Stwierdzono, że incydent został opanowany, klienci nie poniosą żadnych konsekwencji finansowych, a niektóre transakcje zostały tymczasowo zawieszone. Nie podano jednak danych dotyczących strat ani wyjaśnienia, w jaki sposób atakujący uzyskali dostęp do systemu.
Bank przyznał się więc do incydentu w ciągu jednego dnia od ujawnienia jego nazwy. Czy poinformował władze UE przed przelaniem środków, to osobna kwestia, a ja nie widziałem niczego, co dawałoby na to jednoznaczną odpowiedź.
Być może to nie kryptowaluty zostały skradzione
W tym miejscu sprawa staje się dziwna. Jak podaje serwis Cryptoast, dziennikarz Grégory Raymond poinformował, że pieniądze mogły opuścić bank jako zwykła waluta fiducjarna, a dopiero później zostały zamienione na kryptowaluty w ramach procesu prania brudnych pieniędzy. Jego źródło opisało zorganizowaną sieć kont pośredniczących. Francuskie doniesienia powiązały oszustwo z Fortuneo, internetowym bankiem należącym do Arkéa. Jedno ze źródeł przedstawiło dwa wyjaśnienia: włamanie do systemów płatniczych Fortuneo lub atak socjotechniczny w stylu oszustwa typu „CEO fraud”. Inne źródło podaje, że środki trafiły na konta giełdowe otwarte przy użyciu fałszywych tożsamości, które przeszły proces weryfikacji KYC. Analiza danych z łańcucha bloków przeprowadzona przez Bitquery wskazuje, że atakujący kontrolował dane logowania do giełdy. Żadna z tych informacji nie została potwierdzona, a relacje między różnymi relacjami nie układają się w spójną całość.
Niewiadomą pozostaje również skala zdarzenia. 133 mln dolarów to około 118 mln euro. Niektóre francuskie media podają kwotę „ponad 100 mln euro”. ZachXBT uważa, że rzeczywista suma jest wyższa.
Co pokazuje łańcuch bloków
Bitquery prześledziło przepływ 108,8 mln USD w USDC, które opuściły konta na platformach Kraken, Crypto.com i OKX w ciągu około 21 godzin. W ciągu jednego czterogodzinnego okresu około 62,98 mln USD w stablecoinach zostało zamienione na 27 553 ETH. O godz. 13:47 czasu UTC 2 listopada około 78,3 mln USD nadal znajdowało się w portfelach powiązanych z atakującymi, 30,5 mln USD opuściło już śledzone adresy, a jedynie 3,74 mln USD stanowiły USDC, które Circle mogło zamrozić.
Kraken twierdzi, że ograniczył dostęp do kont powiązanych z tym incydentem. Crypto.com informuje, że zablokowało powiązane środki. Obie firmy twierdzą, że ich platformy nie zostały naruszone. OKX podobno bada te zarzuty.

Oba oświadczenia mogą być prawdziwe. Niemniej jednak 21 godzin to długi czas, aby ponad 100 mln dolarów zniknęło z kont w trzech dużych platformach, z których każda posiada zespoły ds. zgodności z przepisami.
ZachXBT twierdzi również z „dużą pewnością”, że nie jest to sprawka grupy Lazarus. Ścieżka prania pieniędzy jest inna – obejmuje natychmiastowe wymiany, wykorzystanie platformy Wagyu do konwersji na Monero oraz liczne przeskoki między łańcuchami bloków. Czas zdarzenia sprawia, że sprawa rzuca się w oczy: ma miejsce kilka dni po włamaniu do Binance, w wyniku którego skradziono około 6,4 mld dolarów, a które FBI przypisało północnokoreańskiej grupie TraderTraitor. Ta sprawa jest mniejsza i bardziej chaotyczna, a nikt nie zna tożsamości sprawcy.
Co pozostaje niejasne
Kwota, metoda oraz tożsamość sprawcy pozostają niepotwierdzone. Arkéa informuje, że normalna działalność zostanie wznowiona po zakończeniu ostatecznych kontroli bezpieczeństwa. To, czy uda się odzyskać pozostałe środki, zależy od tego, ile jeszcze znajduje się w tych portfelach, a kwota ta szybko się zmieniała.


 Skopiowane... Dziękujemy za udostępnienie naszych treści.:



Bonus od depozytu w wysokości 5% do 100 klejnotów
0% opłat za wpłaty i wypłaty skin.


11% bonus od depozytu + FreeSpin


DODATKOWY BONUS OD DEPOZYTU 10% + DARMOWE 2 SPINY NA KOLE

Darmowe etui i 100% bonus powitalny


5 darmowych skrzyń, codzienne gratisy i bonusy
3 darmowe skrzynki i bonus 5% dodawany do wszystkich depozytów gotówkowych.
+5% do depozytu


Komentarze