


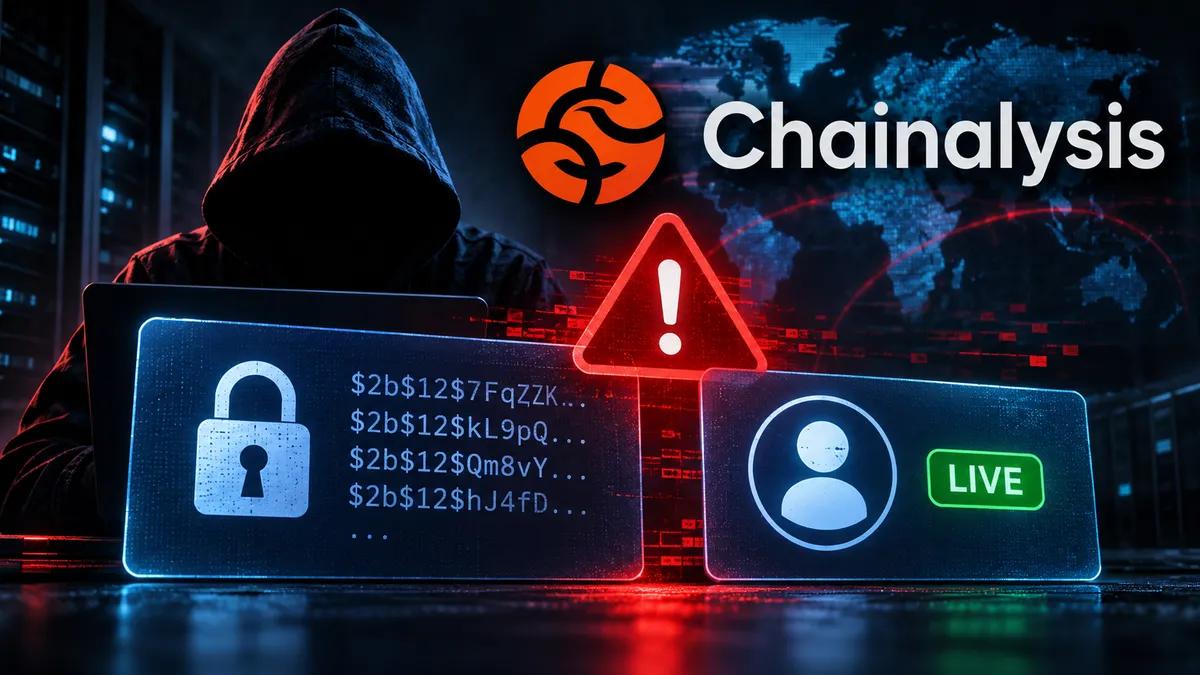
Chainalysis twierdzi, że hakerzy zdobyli skróty haseł i tokeny Live Token wszystkich użytkowników
 Scandals
Firma Chainalysis przez tydzień zapewniała klientów, że szkody są niewielkie. Okazało się jednak, że tak nie było.
W zaktualizowanym komunikacie dotyczącym incydentu opublikowanym w tym tygodniu firma zajmująca się analizą łańcucha bloków poinformowała, że nazwiska, nazwy użytkowników, skróty haseł oraz aktywne tokeny uwierzytelniające wszystkich jej użytkowników zostały ujawnione atakującemu. Serwis WuBlockchain zwrócił uwagę na tę aktualizację na platformie X 6 listopada i dodał informację, która boli najbardziej: w wyniku odrębnej metody ataku wyciekły również niektóre hasła w postaci zwykłego tekstu.
Od „danych niewrażliwych” do wszystkiego
Chainalysis poinformowała o tym publicznie 30 października. W poście dotyczącym incydentu bezpieczeństwa firma podała, że zewnętrzny podmiot wykorzystał „ofensywne techniki agentowe”, aby uzyskać dostęp do jej systemów i narzędzi wewnętrznych. W tym momencie ujawnione dane obejmowały identyfikatory użytkowników, imiona i nazwiska, adresy e-mail oraz oznaczenia ról w organizacji. Firma określiła je jako dane niewrażliwe i stwierdziła, że nie znalazła żadnych oznak dostępu do treści dochodzeń, danych uwierzytelniających ani tokenów sesji. Dwukrotnie podkreśliła również, że incydent nie miał nic wspólnego z kradzieżą na platformie Binance.
Pięć dni później ten obraz uległ zmianie. Chainalysis poinformowała, że w poniedziałek, 2 listopada, odkryła, iż ujawniono szerszy zestaw danych, a serwis Cointelegraph podał, że firma po raz pierwszy opisała tę zmianę w środę. W osobnej aktualizacji podano, że „atak typu on-path” – czyli atak typu „man-in-the-middle” – doprowadził do ujawnienia podzbioru haseł klientów, jak podaje serwis BleepingComputer. Firma twierdzi, że wektor ten został już opanowany.
Jedna data się nie zgadza. Serwis Cybernews podaje, że odkrycie miało miejsce w środę, 4 listopada. Natomiast w treści komunikatu Chainalysis, cytowanym przez Cointelegraph i BleepingComputer, mowa jest o poniedziałku.
Co oznacza token na żywo
Skróty haseł są zaszyfrowane i nieczytelne, ale można je złamać, a każdy użytkownik, który ponownie użył tego samego hasła, jest narażony na ryzyko w innych miejscach. Tokeny aktywne stanowią większy powód do niepokoju. Jak wyjaśnił serwis American Banker, token pozwala osobie lub programowi działać jako zalogowany użytkownik bez konieczności wpisywania hasła. Firma Chainalysis nie podała, co intruz mógłby dzięki niemu zobaczyć lub zmienić. Odmówiła również przekazania serwisowi Cointelegraph jakichkolwiek informacji wykraczających poza opublikowane oświadczenie i nie poinformowała, czy atakujący został zablokowany.
Wyłączenie serwisu
Jako pierwsze przestały działać: Reactor, narzędzie śledcze, oraz Data Solutions, które przekazuje dane Chainalysis do systemów klientów. Później, po wykryciu nietypowej aktywności, firma wyłączyła KYT – zarówno interfejs, jak i API – wraz z funkcją sprawdzania adresów i stroną logowania, jak podaje serwis The Hacker News. Dotknięte problemem konta zostały zablokowane. Niektórzy użytkownicy nie mieli jeszcze nawet możliwości zresetowania hasła.

Przywrócenie dostępu wymaga utworzenia listy dozwolonych adresów IP, zresetowania haseł oraz rotacji kluczy API dla każdego użytkownika. Jako pierwsze przywrócono działanie KYT i funkcji weryfikacji adresów. Nie podano daty przywrócenia działania Reactor i Data Solutions.
Dla zespołu ds. zgodności, który weryfikuje wpłaty za pomocą KYT, to był okropny tydzień. Jak zauważa serwis BleepingComputer, wśród klientów znajdują się organy ścigania, agencje rządowe, banki, ubezpieczyciele oraz firmy z branży kryptowalut. Kilku z nich straciło podstawowe narzędzie do weryfikacji, czekając na odpowiedzi.
Najważniejsza kwestia
Chainalysis wciąż powtarza, że nie ma dowodów na to, że ktoś uzyskał dostęp do danych śledczych ani że manipulowano danymi atrybucyjnymi. Dane atrybucyjne to element łączący adresy z rzeczywistymi podmiotami, a gdyby ktoś mógł je po cichu edytować, każdy ślad oparty na nich stałby się podejrzany. Dlatego to oświadczenie ma ogromne znaczenie.
Nadal jednak warto zapoznać się z tym oświadczeniem uważnie. „Brak dowodów” było również stanowiskiem firmy w sprawie danych uwierzytelniających i tokenów 30 października. Serwis American Banker zwrócił uwagę, że szersze ujawnienie informacji nastąpiło pięć dni po tym oświadczeniu. Nie oznacza to, że obecne oświadczenie jest fałszywe. Oznacza to jednak, że śledztwo nadal trwa.
Perspektywa sztucznej inteligencji
Chainalysis twierdzi, że obserwuje wzrost liczby ataków opartych na sztucznej inteligencji w całej branży. Nie podała jednak, jakiego narzędzia użyto, jak długo atakujący pozostawał w systemie ani jakie luki w zabezpieczeniach zostały wykorzystane. Teiss zauważył, że nie jest jasne, czy atakujący użył frameworka takiego jak ARTEX, czy też niestandardowych agentów.
Ogólna tendencja jest jednak rzeczywista. Serwis Hacker News wymienia Chainstack, OpenCode, Warp i WorkOS wśród firm, które ostatnio zgłosiły ataki oparte na sztucznej inteligencji. Firma Microsoft opisała jedną z kampanii, w ramach której agent w ciągu około pięciu minut przeszedł od skanowania serwisu GitHub w poszukiwaniu ujawnionych tajemnic do wyciągania danych z usługi Azure Key Vault. Żadne publiczne informacje nie łączą tej kampanii z firmą Chainalysis.
Zły tydzień dla bezpieczeństwa kryptowalut
To niezręczny zbieg okoliczności. Binance straciło około 6,3 mld dolarów w wyniku naruszenia bezpieczeństwa z 29 października, a Chainalysis należało do firm pomagających społeczności ustalić, kto za tym stał. W tym tygodniu Binance i Deribit unieważniły również wszystkie klucze API powiązane z platformą handlową SignalPlus po tym, jak zgłosiła ona problem z bezpieczeństwem. SignalPlus poinformowało później, że fałszywe zaproszenie do Microsoft Teams doprowadziło do przejęcia kontroli nad komputerem inżyniera, a straty wyniosły poniżej 82 000 dolarów. Zarówno Binance, jak i Deribit oświadczyły, że ich własne systemy nie ucierpiały, a Changpeng Zhao wezwał inwestorów do unieważnienia kluczy SignalPlus na innych giełdach.

Żadne z tych zdarzeń nie ma związku z firmą Chainalysis. Razem pokazują one jednak, jak duża część bezpieczeństwa tej branży opiera się obecnie na loginach, tokenach i kluczach API przechowywanych przez strony trzecie.
Co powinni zrobić użytkownicy?
Klienci Chainalysis powinni spodziewać się wymuszonego resetowania i zmienić wszystkie klucze API, o które poprosi firma. Jeśli używali Państwo hasła do Chainalysis gdzie indziej, należy je tam zmienić. Należy traktować każdy nieoczekiwany e-mail dotyczący resetowania hasła lub monit o uwierzytelnienie jako potencjalnie niebezpieczny – dokładnie tak, jak firma Chainalysis poinstruowała swoich użytkowników.
Wciąż bez odpowiedzi pozostają pytania: ilu klientów padło ofiarą włamania, czy atakujący został wyeliminowany oraz kiedy Reactor powróci do działania.


 Skopiowane... Dziękujemy za udostępnienie naszych treści.:



Bonus od depozytu w wysokości 5% do 100 klejnotów
0% opłat za wpłaty i wypłaty skin.


11% bonus od depozytu + FreeSpin


DODATKOWY BONUS OD DEPOZYTU 10% + DARMOWE 2 SPINY NA KOLE

Darmowe etui i 100% bonus powitalny


5 darmowych skrzyń, codzienne gratisy i bonusy
3 darmowe skrzynki i bonus 5% dodawany do wszystkich depozytów gotówkowych.
+5% do depozytu


Komentarze