


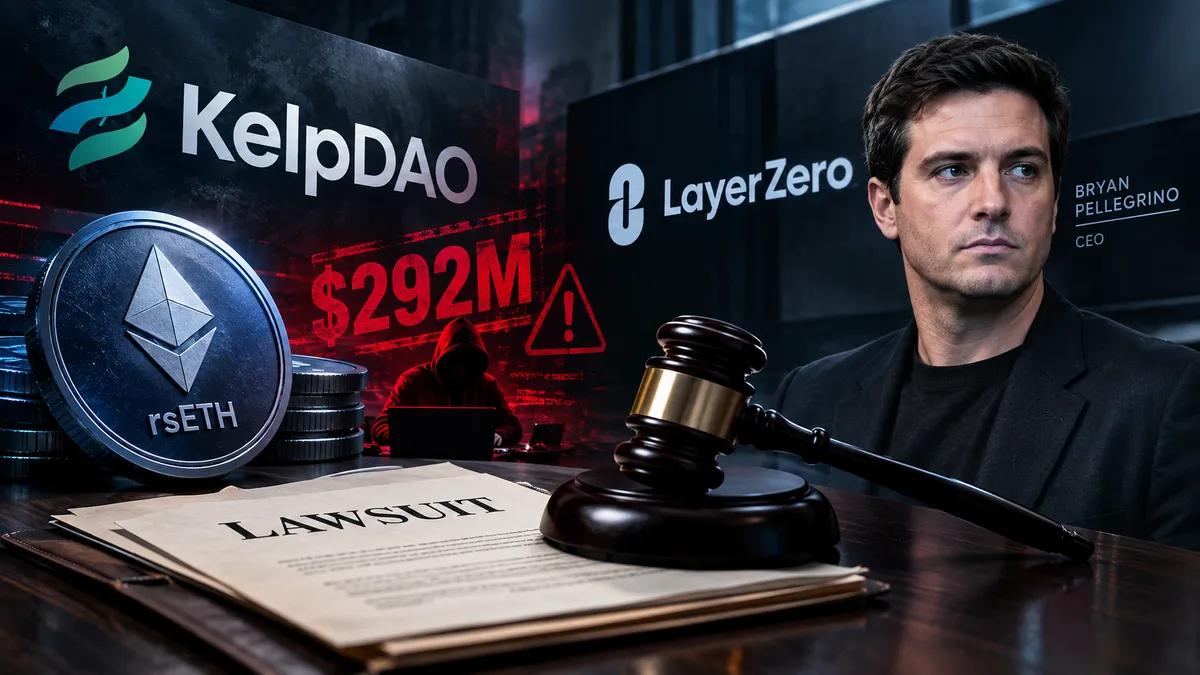
KelpDAO pozywa LayerZero i dyrektora generalnego Bryana Pellegrino w związku z atakiem hakerskim na rsETH o wartości 292 mln dolarów
 Ethereum (ETH)
 DeFi
Gra oskarżeń między KelpDAO i LayerZero właśnie zakończyła się i przeniosła do sali sądowej w Kolumbii Brytyjskiej.
24 września Evercrest Technologies, firma stojąca za protokołem ponownego pobierania płynów KelpDAO, złożyła pozew cywilny w Sądzie Najwyższym Kolumbii Brytyjskiej przeciwko LayerZero Labs Ltd., swojemu kanadyjskiemu oddziałowi, oraz współzałożycielowi i prezesowi Bryanowi Pellegrino, którego nazwisko widnieje w aktach sprawy. Sprawa toczy się w Sądzie w Vancouver pod numerem 267169. Firma zarzuca niedbałe wprowadzenie w błąd, zaniedbanie i zniesławienie, domagając się odszkodowania zaostrzonego i karnego, oprócz ewentualnego odszkodowania.
„Dziś złożyliśmy pozew przeciwko firmie LayerZero i jej współzałożycielowi, Bryanowi Pellegrino, aby naprawić szkody związane z eksploatacją mostu LayerZero firmy rsETH na początku tego roku. Zamiast wziąć na siebie odpowiedzialność, w ciągu ostatnich kilku miesięcy firma LayerZero i pan Pellegrino publicznie obwiniali nas za swoje błędy. Sprawa jest jednak jasna: firma LayerZero dokonała przeglądu i zatwierdziła – na piśmie – nasze wdrożenie i konfigurację technologii LayerZero”.
Pellegrino nie czekał długo z ripostą. Jego odpowiedź dotarła do X, zanim większość mediów zdążyła skończyć publikację oświadczenia Kelpa:
„Evercrest (KelpDAO) złożył dziś w Kolumbii Brytyjskiej pozew cywilny przeciwko mnie i LZ. Roszczenie nadal jest bezpodstawne. Spotkam się z nimi w Vancouver i będę się bronił.”
Dwie strony, dwie zupełnie różne historie o tym samym śladzie papierowym. To w zasadzie cały pozew w jednym zdaniu.
Jak się tu znaleźliśmy?
Cofnijmy się do 18 kwietnia. Atakujący wykradł 116 500 rsETH – około 292 milionów dolarów w tamtym czasie – z mostu międzyłańcuchowego KelpDAO, który działał na stosie komunikatów LayerZero. To wciąż jeden z najbrutalniejszych ataków hakerskich na DeFi tego roku, a jego skutki nie ograniczały się tylko do skradzionych środków: Evercrest twierdzi, że od tego czasu użytkownicy Kelp wypłacili z protokołu ponad 650 milionów dolarów.
Zgłoszenie przesuwa jednak prawdziwy punkt wyjścia dalej niż 18 kwietnia. Wspomina, że włamanie rozpoczęło się sześć tygodni wcześniej, 6 marca, kiedy atakujący, wykorzystując socjotechnikę, umieścił złośliwe oprogramowanie na komputerze programisty LayerZero i dyskretnie manipulował wewnętrznymi węzłami LayerZero. Zanim sfałszowana wiadomość w końcu dotarła, most KelpDAO ją przepuścił, ponieważ wdrożenie rsETH działało w zdecentralizowanej sieci weryfikatorów 1:1, a LayerZero był jedynym weryfikatorem. Brak drugiego podpisu, który mógłby wykryć fałszerstwo.
Ten jeden szczegół to w zasadzie cała walka. Oświadczenie firmy LayerZero po ataku hakerskim wyraziło to wprost: konfiguracja, jak napisała firma LayerZero, „wprost przeczy modelowi redundancji multi-DVN, który LayerZero konsekwentnie zaleca wszystkim partnerom integracyjnym” — a KelpDAO, według LayerZero, i tak wybrało ryzykowną konfigurację 1:1, wbrew zaleceniom.
Evercrest przedstawia sprawę na odwrót. Roszczenie twierdzi, że LayerZero sprawdził i zatwierdził na piśmie tę właśnie konfigurację – najpierw informując Kelpa w lutym 2024 roku, że domyślna konfiguracja z jednym weryfikatorem „nie stanowi problemu”, a następnie w kolejnym miesiącu kierując go w stronę konfiguracji z jednym weryfikatorem innego protokołu. Jeśli Evercrest będzie w stanie poprzeć to rzeczywistą korespondencją, argument LayerZero o „ostrzeżeniu” zaczyna coraz bardziej przypominać twierdzenie o zniesławieniu, w które jest wkomponowany.
Warto zauważyć: firma LayerZero nie utrzymała swojej pierwotnej linii zbyt długo. W ciągu kilku tygodni wycofała się z części swoich działań, wydając, jak to określił The Defiant, „zaległe przeprosiny” i przyznając, że błędem było pozostawienie własnej sieci DVN jako jedynego weryfikatora transferów o dużej wartości – ujawniając jednocześnie, że Grupa Lazarus zatruła swoją wewnętrzną infrastrukturę RPC i zaatakowała zewnętrznego dostawcę atakiem DDoS mniej więcej w tym samym czasie. Śledczy, w tym LayerZero, wskazują na TraderTraitor, powiązaną z Koreą Północną jednostkę w Lazarus.
W maju Kelp najwyraźniej przestał czekać na rozstrzygnięcie tej sprawy. Ogłosił przeniesienie rsETH na protokół międzyłańcuchowy Chainlink, stwierdzając wprost, że LayerZero „obwiniło użytkowników o problem spowodowany awarią ich własnej infrastruktury”. Budowany przez Kelp stablecoin sbUSD został w tym procesie odłożony na półkę.
O co tak naprawdę prosi Evercrest?
Oprócz odszkodowania za zaniedbanie i zniesławienie, Decrypt poinformował, że w pozwie domaga się również wkładu finansowego w wysokości około 2000 ETH na odbudowę wsparcia dla rsETH — kwoty dodatkowej do kwoty przyznanej przez sąd za szkody wizerunkowe i finansowe, jakie według Evercrest poniósł.
Zgodnie z przepisami prawa cywilnego Kolumbii Brytyjskiej, LayerZero i Pellegrino mają 21 dni na odpowiedź po doręczeniu pozwu w Kanadzie lub 35 dni po doręczeniu za granicą. Żadne z tych stwierdzeń nie zostało jeszcze sprawdzone przed sędzią, a LayerZero nadal utrzymuje, że decyzja o ugodzie z jednym weryfikatorem została podjęta przez Kelpa. Pellegrino z kolei uparcie twierdzi, że pozew jest bezpodstawny i twierdzi, że nie jest zainteresowany ugodą.
Porównując oba sprawozdania, nie ma oczywistego rozwiązania pośredniego — LayerZero twierdzi, że ostrzegło Kelpa, a Kelp twierdzi, że LayerZero podpisało się na piśmie. Sąd w Vancouver będzie musiał wybrać jedno i niezależnie od tego, jak potoczy się ta sprawa, należy spodziewać się, że dokumentacja DVN każdego protokołu brydżowego będzie znacznie bardziej skrupulatna.


 Skopiowane... Dziękujemy za udostępnienie naszych treści.:



Bonus od depozytu w wysokości 5% do 100 klejnotów
0% opłat za wpłaty i wypłaty skin.


11% bonus od depozytu + FreeSpin


DODATKOWY BONUS OD DEPOZYTU 10% + DARMOWE 2 SPINY NA KOLE

Darmowe etui i 100% bonus powitalny


5 darmowych skrzyń, codzienne gratisy i bonusy
3 darmowe skrzynki i bonus 5% dodawany do wszystkich depozytów gotówkowych.
+5% do depozytu


Komentarze