


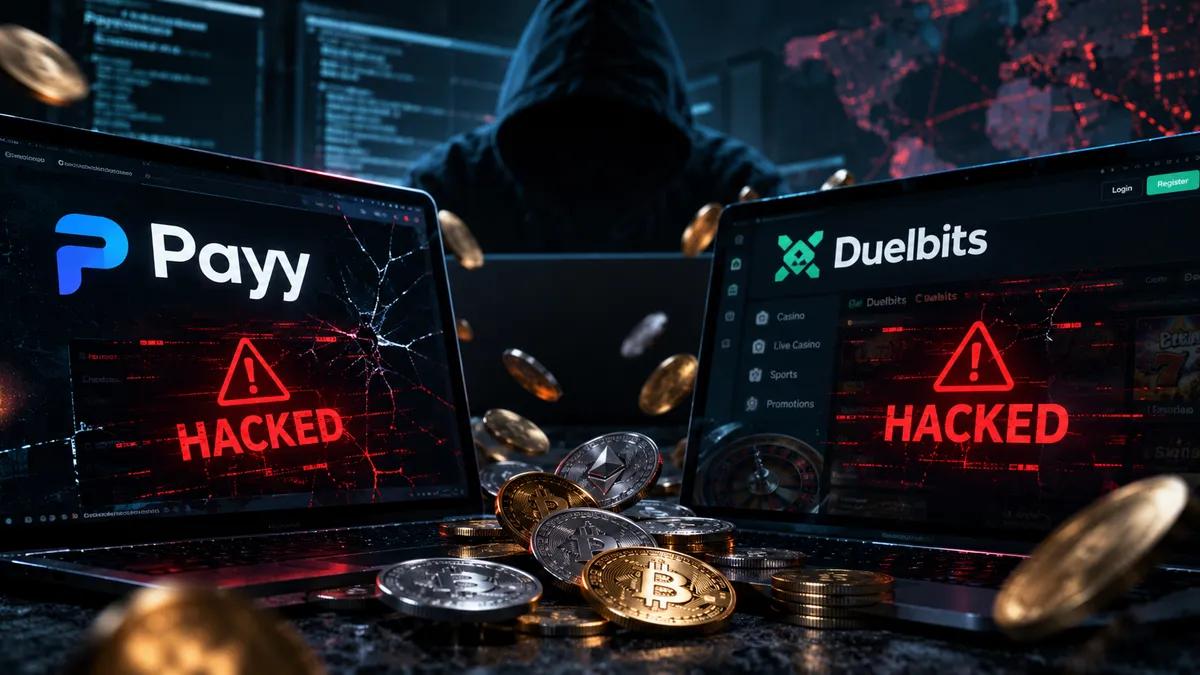
Payy i Duelbits zhakowane tego samego dnia za 1,8 mln dolarów i 4,3 mln dolarów
 DeFi
 SCAM
Dwie niezależne platformy kryptowalutowe zostały zainfekowane w odstępie zaledwie kilku godzin 24 września, co razem stanowi niezły obraz tego, na jakim etapie są obecnie problemy z bezpieczeństwem w branży.
Payy: całe saldo zniknęło
Payy Network, protokół płatności stablecoinami skoncentrowany na prywatności, potwierdził, że jego kontrakt rollup Ethereum został zhakowany. Nie tylko częściowo – całe saldo zostało zabrane. Śledczy ze Specter początkowo zasygnalizowali, że z protokołu wypłynęło około 1,8 miliona dolarów amerykańskich (USDC); potwierdzenie Payy, po zliczeniu konwersji ETH, przybliżyło tę kwotę do 1,83 miliona dolarów.
Atakujący sfinansował operację za pomocą Railgun, miksera prywatności, a następnie wyczerpał cały pakiet. Skradzione USDC zostało zamienione na około 683 ETH i rozdzielone na trzy adresy, co jest standardowym pierwszym krokiem przed praniem pieniędzy. Payy zawiesił od tego czasu wpłaty, wypłaty, przelewy i transakcje kartami w całej sieci i twierdzi, że powiadomił organy ścigania oraz zaangażował zewnętrzne firmy reagowania na incydenty.
Nie chodzi o wyrafinowanie exploita. Wstępna klasyfikacja wskazuje na błąd kontroli dostępu na moście i interfejsie rollup, a nie na jakąś nowatorską sztuczkę kryptograficzną. Po prostu na uprawnienie, które nie powinno być otwarte.
Duelbits: stały klient
Kasyno kryptowalutowe Duelbits zostało zamknięte tego samego dnia, po tym jak PeckShield zasygnalizowało podejrzane odpływy środków w wysokości około 4,3 miliona dolarów w łańcuchu Ethereum i BNB: 836 ETH (~2,23 mln USD), 1,146 miliona USDT, 209 BNB (~160,7 tys. USD), 96 805 USDC, 12,4 miliarda SHIB (~70,2 tys. USD) i 31 515 DAI. Atakujący przekierował przepływ przez router V3 firmy deBridge and Relay, a następnie skonsolidował większość z nich do około 1588 ETH, pozostawiając DAI w dużej mierze nietkniętym.
Firma Duelbits nie ujawniła, w jaki sposób uzyskano dostęp, i nadal nie jest jasne, czy salda graczy zostały naruszone – jedynie, że atakowane były portfele aktywne. Podsumowanie Scam Sniffera było nieco niższe, około 4,2 miliona dolarów, ale firma zasygnalizowała, że portfele Tron również zostały wyczyszczone; późniejsza aktywność w sieciach blockchain, obejmująca Bitcoina i Solanę, podniosła niektóre szacunki do 5,9 miliona dolarów, zanim sytuacja się uspokoiła. Teoria robocza zakłada wyciek klucza prywatnego, a nie błąd w kontrakcie.
To nie pierwszy raz, gdy Duelbits atakuje w ten sposób. Kasyno straciło 4,64 miliona dolarów w lutym 2024 roku w incydencie, który CertiK przypisał wyciekowi klucza prywatnego. Atakujący wykorzystał lukę w logice salda kontraktu tokena, umożliwiającą podwójne naliczanie. Dwa poważne ataki hakerskie, w odstępie około 18 miesięcy, oba miały swoje źródło w awariach klucza lub dostępu, a nie w jakimś nowym, egzotycznym wektorze ataku. Już sam ten schemat wiele mówi o tym, ile pracy wciąż mają przed sobą operatorzy portfeli z gorącymi zabezpieczeniami.
Szerszy obraz
Oddalając się od danych, zauważysz, że chronologia pokrywa się z trendem, który firmy zajmujące się bezpieczeństwem obserwowały przez cały rok. Immunefi odnotowało 207 incydentów włamania w pierwszej połowie 2026 roku, co stanowi rekord, i przyniosło straty rzędu 972 milionów dolarów. W tym samym okresie CertiK odnotował straty rzędu 1,32 miliarda dolarów. Różnica między tymi liczbami ma mniejsze znaczenie niż to, co zgadzają się obie firmy: atakujący w dużej mierze przesunęli się w górę stosu. Błędy w inteligentnych kontraktach są teraz trudniejsze do wykrycia dzięki ciągłym audytom i programom nagród za błędy, więc pieniądze poszły ścieżką najmniejszego oporu, wkraczając w infrastrukturę, wycieki kluczy, błędnie skonfigurowane mosty i uprzywilejowany dostęp, który nigdy nie został odpowiednio zablokowany.
Payy i Duelbits, dotknięte w odstępie kilku godzin dwiema różnymi metodami, trafiają dokładnie do tego samego worka. Żadna z firm nie opublikowała jeszcze pełnej analizy, a dane dotyczące obu incydentów mogą się jeszcze zmienić, ponieważ śledczy wciąż poszukują funduszy.


 Skopiowane... Dziękujemy za udostępnienie naszych treści.:



Bonus od depozytu w wysokości 5% do 100 klejnotów
0% opłat za wpłaty i wypłaty skin.


11% bonus od depozytu + FreeSpin


DODATKOWY BONUS OD DEPOZYTU 10% + DARMOWE 2 SPINY NA KOLE

Darmowe etui i 100% bonus powitalny


5 darmowych skrzyń, codzienne gratisy i bonusy
3 darmowe skrzynki i bonus 5% dodawany do wszystkich depozytów gotówkowych.
+5% do depozytu


Komentarze